「うちは小さな会社だから、サイバー攻撃とは関係ない」と思っていませんか。2024年から2026年にかけて、大手企業のランサムウェア被害や大規模な情報漏えいが相次ぎました。受注や出荷が何週間も止まった会社もあれば、利用していたクラウドが攻撃を受けて、自社に落ち度がなくても業務が止まった会社もあります。
この記事では、2026年11月までに公表された主な事例を一覧にし、そこから見える共通点と、専任のIT担当者がいない中小企業でも今日から始められる対策をまとめます。
1. 主なサイバー攻撃の事例(2024年〜2026年11月)
各社の発表と報道をもとに、影響の大きかった事例をまとめました(2026年11月5日時点の情報です。最新の状況は各社の発表をご確認ください)。
| 時期・企業 | 何が起きたか | 主な影響 |
|---|---|---|
| 2024年6月 KADOKAWA(ニコニコ) |
ランサムウェア攻撃で、グループの複数のサーバーが使えなくなった | ニコニコ動画などのサービスが長期間停止。取引先などの個人情報254,241人分の漏えいを公表 |
| 2025年1月〜 複数の証券会社の顧客口座 |
証券会社を装った偽サイト(フィッシング)などでIDとパスワードが盗まれ、口座が乗っ取られた | 勝手に株が売買される被害が多発。金融庁の集計で、2025年1〜7月の不正取引は8,111件 |
| 2025年9月 アサヒグループホールディングス |
ランサムウェア攻撃。障害の約10日前に侵入され、認証情報を奪われていたと調査で判明 | 受注・出荷が停止。顧客や従業員など約191万件の個人情報が流出したおそれを公表 |
| 2025年10月 アスクル(ASKUL・LOHACO) |
ランサムウェア攻撃で、物流のシステムが使えなくなった | 「ASKUL」「LOHACO」などの受注・出荷を停止し、一部は手作業での限定出荷に |
| 2026年9月 京王電鉄グループ |
グループのサーバーがランサムウェア攻撃を受けた | 一部グループ会社の営業システムに支障(鉄道の運行は影響なし)。個人情報漏えいの可能性があるとして個人情報保護委員会に報告し、中間決算の発表を延期 |
| 2026年10月 物語コーポレーション(「焼肉きんぐ」公式アプリ) |
アプリの会員管理システムに不正アクセス | 会員番号・氏名・メールアドレス・電話番号の約1,079万件が漏えい(パスワードは含まれないと公表) |
| 2026年10月 IDCフロンティア(IDCFクラウド) |
クラウドの基盤がランサムウェア攻撃を受けた。原因はオープンソースソフトウェアの弱点(脆弱性)と公表 | このクラウドを使う495の企業・自治体に影響。一部のデータは復元が困難に |
2. 事例から分かる3つの共通点
- 入口は「IDとパスワード」と「古いソフト」:盗まれた認証情報(ログインに使う情報)や、更新されていないソフトの弱点から侵入される例が目立ちます。証券口座の乗っ取りは、偽サイトにIDとパスワードを入力させる手口が中心でした。
- 一番の痛手は「業務が止まる」こと:情報漏えいだけでなく、受注・出荷やサービスが何週間も止まり、売上や取引先との信用に直結しました。
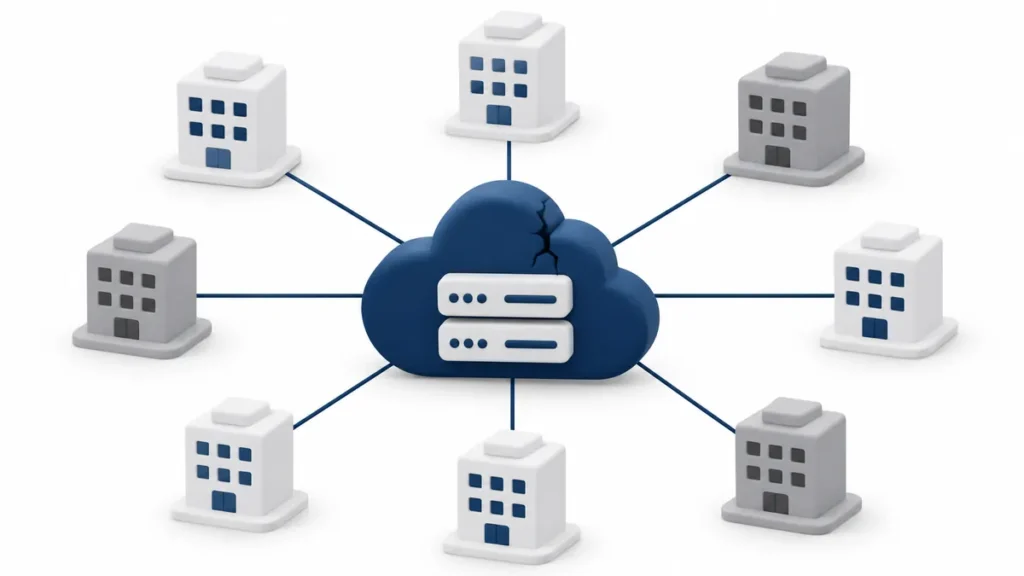
- 委託先やクラウドから被害が広がる:IDCフロンティアの件では、利用していた多くの企業が、自社に問題がなくても影響を受けました。
この傾向は、IPA(情報処理推進機構)が毎年公表している「情報セキュリティ10大脅威 2026」(組織編)にも表れています。1位は「ランサム攻撃による被害」、2位は「サプライチェーンや委託先を狙った攻撃」、3位には「AIの利用をめぐるサイバーリスク」が初めて入りました。
3. 中小企業でもできる対策リスト
大がかりな仕組みを入れなくても、被害の多くは基本的な対策で防いだり、小さく抑えたりできます。優先度の高い順に並べました。
| 優先 | 対策 | 具体的にやること |
|---|---|---|
| 今日から | 二要素認証をオンにする | メール、会計ソフト、クラウドストレージ、Webサイトの管理画面などで、パスワードに加えて確認コードを求める設定にする |
| 今日から | パスワードの使い回しをやめる | サービスごとに別のパスワードにする。覚えきれない分はパスワード管理ツールに保存する |
| 今日から | 偽サイト・偽メールに気をつける | ログインは公式アプリやブックマークから行い、メールやSMSのリンクからは入力しない。社内で注意点を共有する |
| 今月中 | ソフトと機器を最新にする | パソコンのOS、業務ソフト、ルーターやVPN機器、WordPressとプラグインを更新する。サポートが終わった機器は入れ替えを検討する |
| 今月中 | バックアップを「別の場所」にも取る | 社内のサーバーとは別の場所(外付け機器やクラウド)にも保存し、実際に戻せるかを一度試す |
| 今月中 | 使っていないアカウントを消す | 退職者や使っていないアカウントを削除し、管理者の権限は必要な人だけに絞る |
| 今年中 | 委託先・クラウドの備えを確認する | 障害や攻撃があった時の連絡方法と、データのバックアップがどうなっているかを、取引先や利用中のサービスに確認しておく |
| 今年中 | 万一の時の手順を決めておく | 誰に連絡するか(社内の担当、取引先、警察、個人情報保護委員会など)と、最初にすること(ネットワークから切り離す等)を紙にまとめておく |
4. 自社のWebサイトも「入口」になる
会社のWebサイトは、誰でも外からアクセスできる場所です。ログインに使うIDが外から分かってしまう設定や、更新されていないプラグインが残っていると、攻撃のきっかけになりかねません。
センターエッジの無料サイト診断では、URLを入れるだけで、セキュリティ・表示速度・SEO・AI検索への対応を約30項目チェックできます。登録は不要で、結果は30秒〜1分半ほどで表示されます。見つかった課題の対策(セキュリティ対策は98,000円〜、税別)もご相談いただけます。
5. まとめ
- 2024年〜2026年は、ランサムウェアによる業務停止と、IDとパスワードを狙った乗っ取りが目立った
- 委託先やクラウドが攻撃を受けると、自社に落ち度がなくても業務が止まる
- 二要素認証、パスワード管理、更新、バックアップといった基本の対策で、被害の多くは防いだり小さく抑えたりできる
「何から手を付ければよいか分からない」という段階でも、お気軽にお問い合わせください。まずは無料サイト診断で、自社のサイトの状態を確かめるところから始めてみてください。